資訊安全
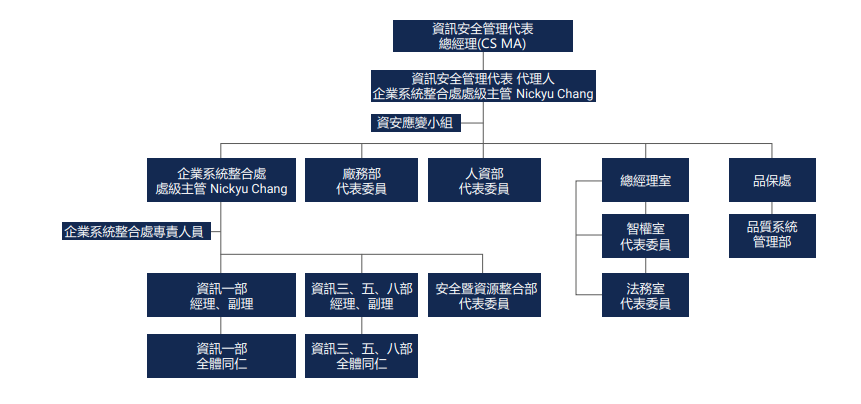
本集團設有資訊安全委員會,設置資安人員5位,每季召開資安會議,每年召開資安管理審查會議,由總經理擔任資訊安全管理代表,定期向最高管理階層報告資訊安全系統之績效,並審核資訊安全政策與目標。資訊安全委員會下設置資安應變小組,小組成員皆來自各個部門,需定期接受資安應變訓練,負責規劃資安危機處理程序,並負責召集相關人員進行計畫之測試演練。
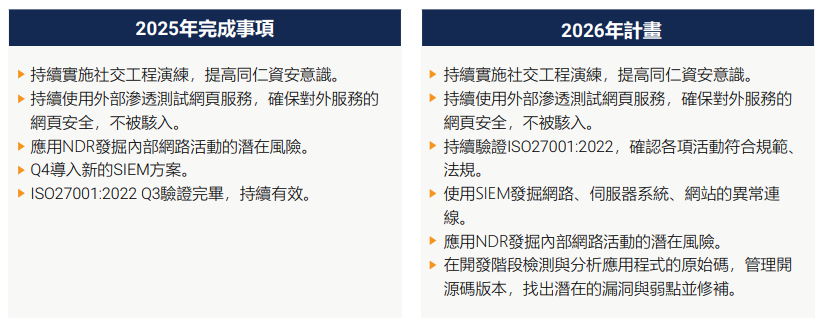
本公司發布《資訊安全政策》,具體規範員工在作業程序時需遵守相關規則,嚴格執行資訊安全政策與客戶隱私保護措施,以保護公司商業機密及客戶資料不外洩,並持續取得ISO 27001驗證,確保資訊資產的機密性、完整性及可用性。2025年本公司並無重大資安事件發生,亦無造成客戶或相關資訊流失。
資訊安全政策與緊急應變機制
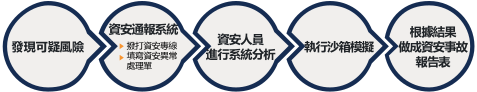
為維護本公司資訊資產之機密性、完整性與可用性,並保障使用者資訊隱私,於資訊安全政策中明訂同仁應避免未經授權的存取及修改,同時尊重智慧財產權,保障客戶及公司資訊,且當任何人發現資訊安全意外事故或可疑之安全弱點,均應依循通報機制向資安人員反映,進行適當調查及處理。
遵循《資訊安全政策》為全體同仁之責任,當本公司員工違反資訊安全政策時,將視情節輕重追究其民事、刑事及行政責任或依本公司之相關規定進行懲處,同時與員工績效評估做整合,減少員工因違反資訊安全管制規定遭受處罰與法律責任之情況,也降低公司營運所面臨之資安風險。
發現可疑資安風險通報流程
本公司依據ISO 27001 驗證規範,每年定期進行一次內部稽核,後續由外部第三方驗證單位進行外部稽核,近年來皆無發現重大缺失。本公司每年定期對重要核心系統執行復原演練,測試其復原程序之有效性,確保即使公司系統受到天災或惡意攻擊仍能持續運作。本公司亦定期執行弱點掃描,並搭配第三方安全風險分析平台對外部服務站台偵測弱點,持續改善與強化資安防護,評等皆維持在A等級(90分以上)。此外,本公司加入臺灣電腦網路危機處理暨協調中心(TWCERT)資安聯盟,不定時收到TWCERT/CC寄來資安情資加強資安防護,並檢視內部各項設備、系統更新或彌補漏洞。
資訊安全教育訓練
本集團由企業系統整合處(Enterprise System Integration Division)統籌規畫公司內部之資訊安全教育訓練,並每季進行資安公告與宣導,致力於提升同仁資訊安全意識。2025年企業系統整合處資安通告主題含括商業郵件詐騙與垃圾郵件宣導、軟體合法授權使用與弱密碼更改宣導、社交工程演練、可疑電話偽冒身分探查/獲取同仁資料、防範透過聯絡表單的釣魚攻擊等。2025年資訊安全教育訓練內容包括資訊安全介紹、資安事件通報管道、資安威脅與防範、人員資訊安全守則及社交工程攻擊防範意識宣導,員工總受訓時數為5,081.5小時,全體員工100%完成資訊安全課程。
資訊安全風險管理計畫