信息安全
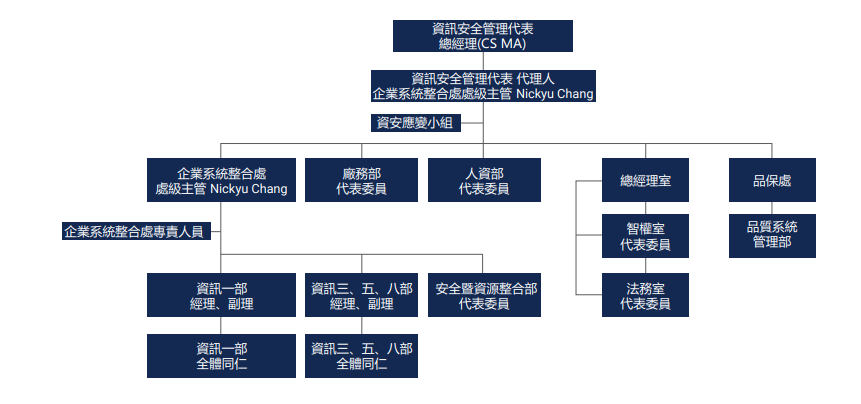
本集团设有资讯安全委员会,设置资安人员5位,每季召开资安会议,每年召开资安管理审查会议,由总经理担任资讯安全管理代表,定期向最高管理阶层报告资讯安全系统之绩效,并审核资讯安全政策与目标。资讯安全委员会下设置资安应变小组,小组成员皆来自各个部门,需定期接受资安应变训练,负责规划资安危机处理程序,并负责召集相关人员进行计画之测试演练。
本公司发布《资讯安全政策》,具体规范员工在作业程序时需遵守相关规则,严格执行资讯安全政策与客户隐私保护措施,以保护公司商业机密及客户资料不外泄,并持续取得ISO 27001验证,确保资讯资产的机密性、完整性及可用性。2025年本公司并无重大资安事件发生,亦无造成客户或相关资讯流失。
信息安全政策与紧急应变机制
为维护本公司信息资产之机密性、完整性与可用性,并保障用户信息隐私,我们于信息安全政策中明订同仁应避免未经授权的存取及修改,同时尊重知识产权,保障客户及公司信息,且当任何人发现信息安全意外事故或可疑之安全弱点,均应依循通报机制向信息部人员反应,信息部人员即进行适当调查及处理。
遵循《信息安全政策》为全体同仁之责任,当本公司员工违反信息安全政策时,将视情节轻重追究其民事、刑事及行政责任或依本公司之相关规定进行惩处,同时与员工绩效评估做整合,减少员工因违反信息安全管制规定遭受处罚与法律责任之情况,也降低公司营运所面临之资安风险。
发现可疑资安风险通报流程

本公司依据ISO 27001 验证规范,每年定期进行一次内部稽核,后续由外部第三方验证单位进行外部稽核,近年来皆无发现重大缺失。本公司每年定期对重要核心系统执行复原演练,测试其复原程序之有效性,确保即使公司系统受到天灾或恶意攻击仍能持续运作。本公司亦定期执行弱点扫描,并搭配第三方安全风险分析平台对外部服务站台侦测弱点,持续改善与强化资安防护,评等皆维持在A等级(90分以上)。此外,本公司加入台湾计算机网络危机处理暨协调中心(TWCERT)资安联盟,不定时收到TWCERT/CC寄来资安情资加强资安防护,并检视内部各项设备、系统更新或弥补漏洞。
信息安全教育训练
本集团由企业系统整合处(Enterprise System Integration Division)统筹规画公司内部之资讯安全教育训练,并每季进行资安公告与宣导,致力于提升同仁资讯安全意识。 2025年企业系统整合处资安通告主题含括商业邮件诈骗与垃圾邮件宣导、软体合法授权使用与弱密码更改宣导、社交工程演练、可疑电话伪冒身分探查/获取同仁资料、防范透过联络表单的钓鱼攻击等。2025年资讯安全教育训练内容包括资讯安全介绍、资安事件通报管道、资安威胁与防范、人员资讯安全守则及社交工程攻击防范意识宣导,员工总受训时数为5,081.5小时,全体员工100%完成资讯安全课程。
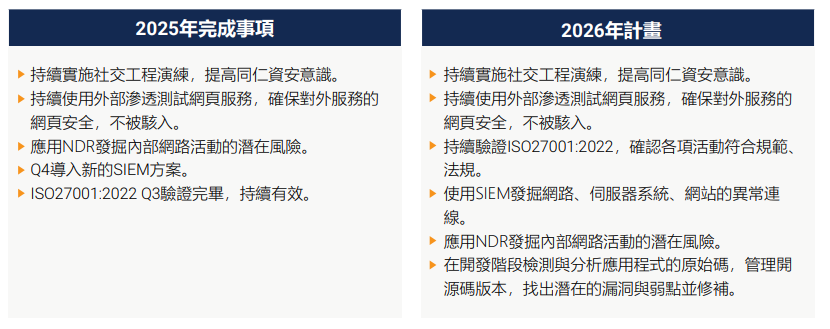
信息安全风险管理计划